
Op zondag 11 oktober 2026 zette Ahold Delhaize na een cybersecurity-incident een groot deel van zijn systemen uit. De websites en apps van Albert Heijn, Etos en Gall & Gall gingen offline, de bezorging stopte en in de winkels zag je al snel lege schappen. Pas op 23 oktober kwam de thuisbezorging weer op gang. Wat er precies is gebeurd, is nog niet bekend. Volgens ITdaily zijn er geen aanwijzingen dat klantgegevens zijn gestolen.
Het laat weer zien hoe snel een IT-probleem een bedrijfsprobleem wordt. En bedrijfscontinuïteit na een cyberaanval is niet alleen iets voor grote ketens. Een supermarktketen met duizenden winkels heeft nog reserves om op terug te vallen. Voor een installatiebedrijf of zorgorganisatie met vijftig medewerkers betekent een week zonder systemen vaak gewoon een week zonder omzet, of een week waarin de zorg op papier moet.
De meeste organisaties investeren inmiddels flink in het voorkomen van een aanval, en dat is goed. Over de dag dat het toch misgaat, wordt een stuk minder nagedacht. Terwijl je juist dan geen tijd meer hebt om erover na te denken.
Bedrijfscontinuïteit na een cyberaanval begint met een paar eerlijke vragen
Bedrijfscontinuïteit klinkt als een dik plan dat in een la ligt. In de praktijk gaat het om een handvol vragen die je met elkaar beantwoord wilt hebben voordat het nodig is:
- Hoe lang kunnen we zonder onze belangrijkste systemen voordat klanten het merken?
- Hoeveel data kunnen we eigenlijk kwijtraken? Een uur, een dag, een week?
- Wie mag besluiten om systemen uit te zetten, ook op zondagmiddag?
- Wie informeert klanten, medewerkers en leveranciers, en via welk kanaal als de e-mail ook plat ligt?
- Hoe lang duurt het om een back-up terug te zetten, en hebben we dat ooit echt geprobeerd?
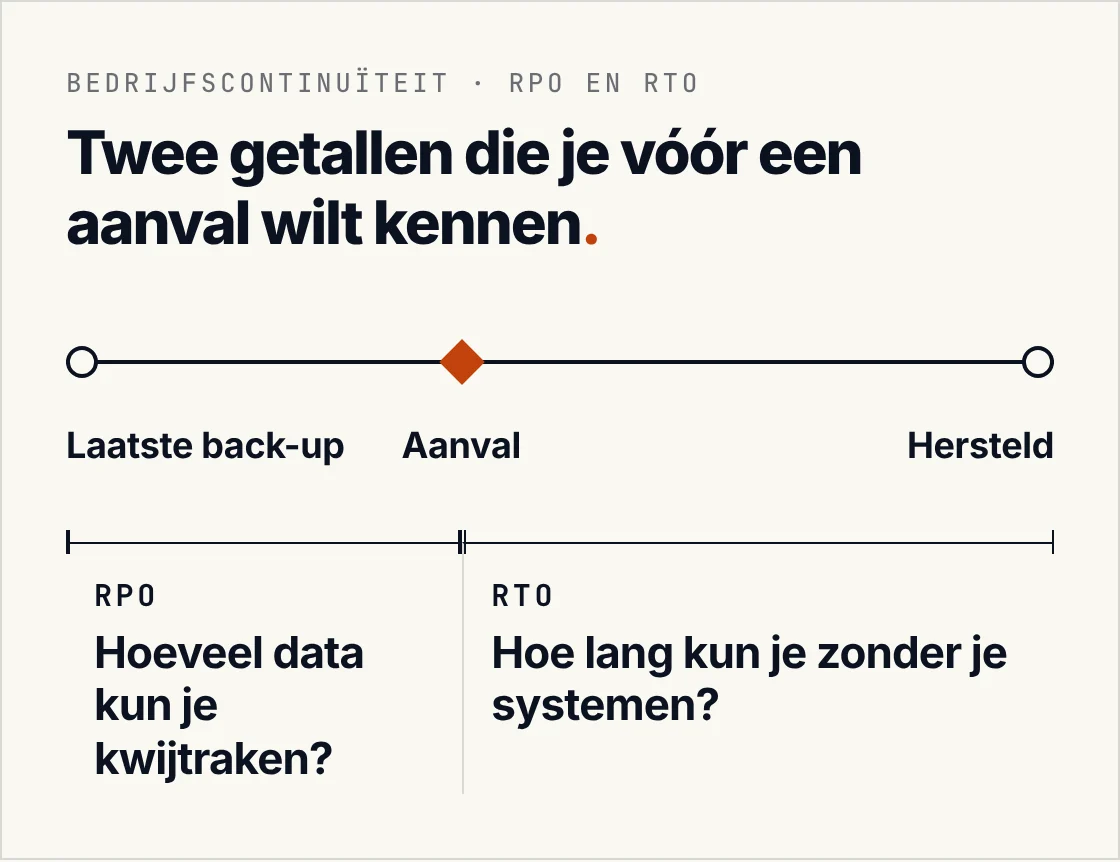
De eerste twee vragen hebben in het vak een naam: de RTO (recovery time objective, hoe lang je zonder systemen kunt) en de RPO (recovery point objective, hoeveel data je mag kwijtraken). Spreek ze vooraf af, dan weet je ook hoe vaak je back-ups moet maken en hoe snel je moet kunnen herstellen.
Vooral die laatste vraag wordt vaak onderschat. Een back-up maken is iets anders dan een back-up terugzetten. Pas als je een keer een volledig systeem hebt hersteld, weet je hoe lang dat duurt (en dat valt zelden mee).
En als het misgaat bij je leverancier?
Rond dezelfde tijd ging het in Frankrijk op een andere manier mis. In zo’n 700 supermarkten raakte de koeling op afstand ontregeld en moest in een deel van de winkels voedsel worden weggegooid. De software voor het beheer van die koelinstallaties kwam van het Deense Danfoss. Volgens het bedrijf ging het vooral om oudere systemen die geen beveiligingsupdates meer kregen, meldt ITV op basis van AP. Op 2 november 2026 hadden supermarkten in onder meer België, Zweden en Estland opnieuw problemen met koel- en vriesinstallaties, vermoedelijk door aanvallen.
Daarmee wordt de vraag breder dan je eigen netwerk. Welke leveranciers beheren systemen voor je op afstand? Wat gebeurt er met jouw dienstverlening als die van hen stilvalt? En krijgen die systemen nog wel updates? Een verouderd systeem bij een leverancier is net zo goed jouw risico.
Bedrijfscontinuïteit staat ook in de wet
Valt jouw organisatie onder de Cyberbeveiligingswet (Cbw, de Nederlandse invulling van de Europese NIS2-richtlijn), dan is dit geen vrije keuze meer. De zorgplicht vraagt onder meer om maatregelen voor bedrijfscontinuïteit, zoals back-upbeheer, herstel na een calamiteit en crisisbeheer, en om aandacht voor de beveiliging van je toeleveringsketen. Twijfel je of dat voor jullie geldt? Lees dan of jouw organisatie onder NIS2 valt, of laat met een NIS2 / Cbw gap-analyse in kaart brengen waar je staat.
Je hoeft niet meteen op elke vraag een sluitend antwoord te hebben. Maar je wilt ze wel met elkaar besproken hebben voordat het spannend wordt. Als alles plat ligt, kom je daar niet meer aan toe.
Wanneer hebben jullie voor het laatst een back-up teruggezet, of samen doorgenomen wie wat doet als de systemen uit gaan? Moet je daar even over nadenken, dan is dit misschien een goed moment. Wij denken graag mee, bijvoorbeeld met een risicoanalyse voor informatiebeveiliging, en toetsen onafhankelijk of jullie maatregelen in de praktijk ook werken.